1_導入:メールが送れない原因の多くは「OP25B」だった?
迷惑メール対策として「OP25B」という仕組みがあります。名前だけ聞いても仕組みが分かりづらいので、本記事では図解を用いてOP25Bの仕組み・目的・影響を初心者向けに丁寧に解説します。また、併せてメールリレー(SMTP)、プロバイダ(ISP)、バックボーン回線も整理しますので、聞いたことがあるけどイマイチ理解しきれてない用語あったら、併せて確認いただけるとよいかと思います。
あれライバル企業に迷惑メールを送って攻撃しようとしたので送れないぞ・・・
迷惑メール対策として「OP25B」が機能しているので無駄ですよ
またメールを送る時のルールであるSMTP、POP、IMAPについていとは、前回までの記事で解説しているので、気になる方は先にご参照いただければと思います。
2_OP25Bとは?【基礎編】
OP25Bの正式名称は、「Outbound Port 25 Blocking」であり、仕組みを一言で言うと「インターネットプロバイダ(ISP)が迷惑メール対策のためにメール送信のプロトコル25番ポート(SMTP)をブロックする」仕組みになります。
上記だけ聞いてもどこからどこへのメール送信を、何故ブロックするかがわからないと思いますので、まず通常のメール送信する際の流れと迷惑メールが送信される際の流れを図解して解説していきます。
2-1_通常のメール送信の流れ
ここでは、自宅からメールを利用する際の流れで解説します
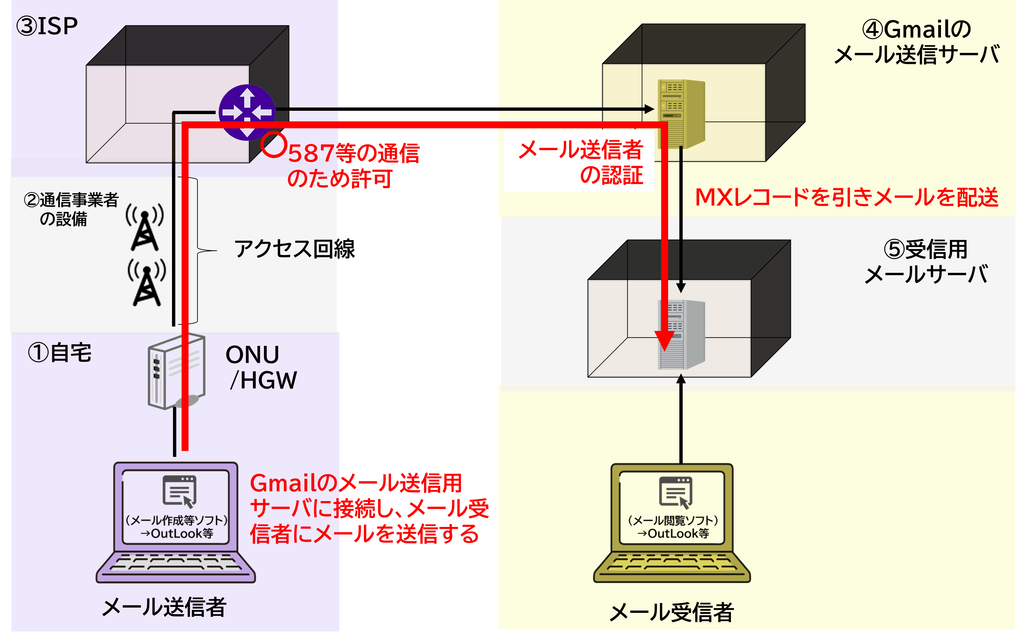
- メール送信者(自宅のPC)
パソコンにインストールした「Outlook(メールソフト」にGmailのアドレスを登録し、GmailのSMTPサーバ(smtp.gmail.com)に接続しようとする。
※使用するポートは 587(Submission)または465(SMTPS)
※ここで認証(ID/パスワード)を行う →「正規ユーザである」ことが証明される - 通信事業者の設備(アクセス回線):フレッツ光など
自宅からNTT局舎までの物理的な光回線。
自宅PCの通信をインターネットプロバイダに繋いでくれる役割を果たす
まだ、インターネットには出ていない。 - インターネットプロバイダ(ISP)=インターネットへの出入り口を提供している事業者
自宅PCからの通信を受け取り、インターネットに存在するGmailの送信用メールサーバへルーティングする。
※587/465 の通信は 「正規のメール送信」 と判断して許可 - 送信用メールサーバ(GmailのSMTP)
あなたの認証済みメールを受け取り迷惑メール対策(レート制限・SPF/DKIM署名)を実施。宛先のドメインのMXレコードを引き、受信用メールサーバに転送する。 - 受信用メールサーバ(宛先側)
Gmailの送信用メールサーバからメールを受け取り、不正な相手方でないかチェックする(SPF/DKIM/DMARC)。問題なければ受信者のメールボックスへ保存
→ 正常なメール配送が完了
2-2_迷惑メールで攻撃する際の流れ(OP25Bがない場合)
攻撃者が自宅でメール送信用サーバ(SMTPサーバ)を立てる場合で解説します
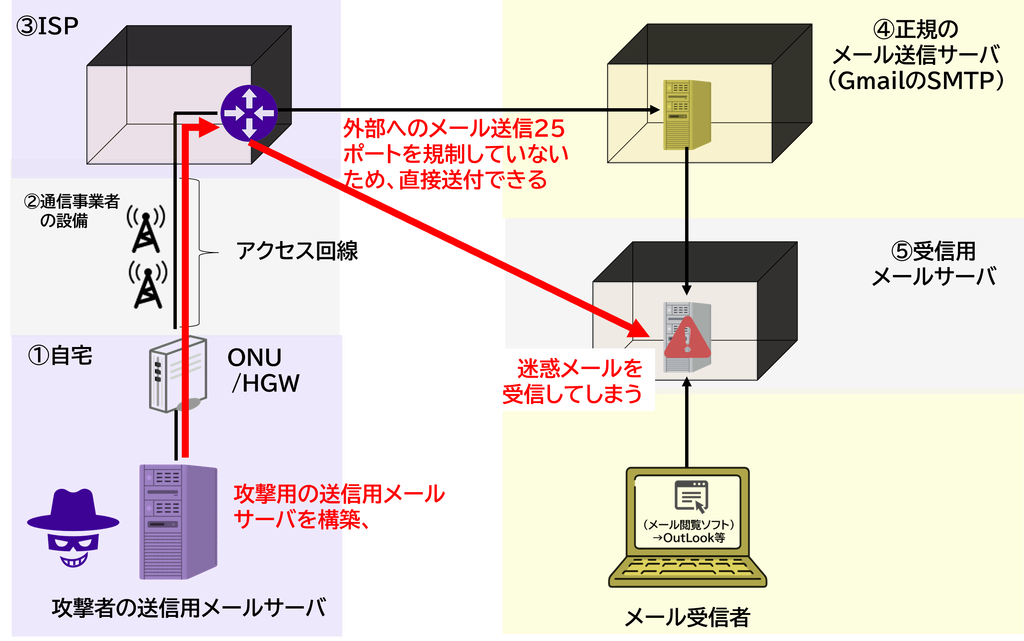
- 攻撃者のメールサーバ(自宅にSMTPサーバを構築)
攻撃者は自宅回線上に 自前のSMTPサーバ を立て、認証なしでメールを送信できるポート25番(SMTP標準ポート)を利用し、迷惑メールを大量に送信する。(典型的な迷惑メールの送信方法) - 通信事業者の設備(アクセス回線):フレッツ光など
自宅からNTT局舎までの物理的な光回線。
ただの通り道のため迷惑メールは素通りしていく。 - インターネットプロバイダ(ISP)=インターネットへの出入り口を提供している事業者
攻撃者のメールサーバからの通信を受け取り、外部へのメール送信ポート(25:SMTP)を規制していないためインターネットに存在する受信用メールサーバへルーティングしてしまう。 - 正規の送信用メールサーバ(GmailのSMTPなど)
攻撃者の送信用メールサーバから直接受信用メールサーバに送られるため、通信を経由しない。 - 受信用メールサーバ(宛先側)
攻撃者からの迷惑メールを受け取ってしまう。特になりすまし等ではなく、SPF/DKIM/DMARC等の対策をしている場合は受信してしまう。
2-3_迷惑メールで攻撃する際の流れ(OP25Bがある場合)
攻撃者が自宅でメール送信用サーバ(SMTPサーバ)を立て、迷惑メールを送信するが、ISPでOP25Bが機能しメールが送信できない事例を紹介します。
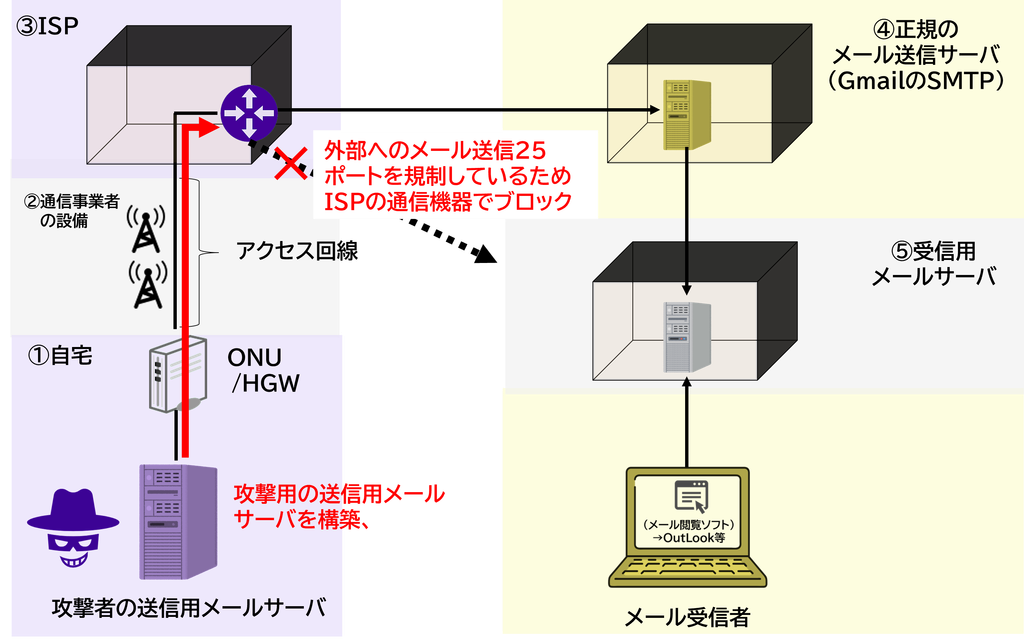
- 攻撃者のメールサーバ(自宅にSMTPサーバを構築)
攻撃者は自宅回線上に 自前のSMTPサーバ を立て、認証なしでメールを送信できるポート25番(SMTP標準ポート)を利用し、迷惑メールを大量に送信する。(典型的な迷惑メールの送信方法) - 通信事業者の設備(アクセス回線):フレッツ光など
自宅からNTT局舎までの物理的な光回線。
ただの通り道のため迷惑メールは素通りしていく。 - インターネットプロバイダ(ISP)=インターネットへの出入り口を提供している事業者
攻撃者の送信用メールサーバから 外部の受信用メールサーバへ 25番ポートで直接SMTP通信 が出ようとするが、ISPはこれをルータ等の通信機器でブロック(OP25B) - 正規の送信用メールサーバ(GmailのSMTPなど)
攻撃者の送信用メールサーバから直接受信用メールサーバに送られるため、通信を経由しない。 - 受信用メールサーバ(宛先側)
ISPがブロックしたため、攻撃者のメールは届かない
3_ユーザーはどうやってメールを送信するのか
メール送信ポート587は認証必須・TLS必須・迷惑メール対策が強力な正規の送信経路で、ISPがブロックするのは25番ポートの外向き通信だけです。つまり、OP25Bは攻撃者の不正送信だけを止め、正規ユーザのメール送信は安全に通過します。
くそ・・・ならこちらも587を利用して迷惑メールを送ってやる・・・
587(SMTP Submission)は ユーザー専用の送信ポート であり、 以下の条件を満たさないと使えません。
✔ 必ず ID/パスワードで認証
✔ TLS(暗号化)が必須
✔ 送信量制限(レートリミット)がある
✔ 迷惑メール判定が強力
✔ 送信元IPの reputation(信頼度)チェックがある
たとえ認証IDとパスワードをなりすませたとしても大量の通信はブロックする仕組みが存在しますので、無駄ですよ・・・
・・・
4_まとめ
本記事では、迷惑メール対策として多くのプロバイダで採用されている「OP25B(Outbound Port 25 Blocking)」について、メール送信の仕組みとあわせて解説しました。OP25Bは、利用者端末から外部メールサーバへの不正なメール送信を防ぐために、SMTPで使用されるポート25番の通信を制限する仕組みです。これにより、ウイルス感染端末やスパム送信の踏み台化を防ぎ、メールサービス全体の信頼性向上に貢献しています。
(参考)よくある問い合わせ
- Q1OP25Bとは何ですか?
- A1
OP25B(Outbound Port 25 Blocking)は、迷惑メールの送信を防ぐために、利用者端末から外部メールサーバへの25番ポート(SMTP)の通信を制限する仕組みです。多くのインターネットサービスプロバイダで採用されています。
- Q2なぜ25番ポートの通信が制限されるのですか?
- A2
ウイルス感染した端末などが外部メールサーバを経由して大量の迷惑メールを送信することを防ぐためです。OP25Bにより、メールサービス全体の安全性と信頼性の向上が図られています。
- Q3OP25B環境でメールを送信するにはどうすればよいですか?
- A3
一般的には、契約しているプロバイダが提供するメール送信サーバを利用するか、SMTP Submissionで使用される587番ポートを利用してメールを送信します。
コメント